Autenticazione push: come funziona e perché le banche la stanno adottando al posto delle password
Le banche stanno abbandonando le password tradizionali. L'autenticazione push mobile permette di approvare accessi e pagamenti con un tap sullo smartphone — ma come funziona davvero e quanto è sicura?
Nel settore bancario, la protezione delle identità digitali è diventata una priorità strategica. L’aumento delle transazioni digitali, insieme a quello delle potenziali vulnerabilità e all’inasprimento dei requisiti normativi, sta spingendo le istituzioni finanziarie a ripensare i propri sistemi di verifica. In questo scenario, l’autenticazione tramite notifiche push mobile mobile si sta affermando come una soluzione capace di coniugare sicurezza, rapidità e semplicità. Infobip osserva come le banche stiano gradualmente abbandonando l’utilizzo degli OTP inviati via SMS o email per adottare modelli più sicuri e più resilienti alle frodi. L’autenticazione push consente infatti di verificare identità e operazioni direttamente all’interno dell’app bancaria, riducendo drasticamente il rischio di intercettazioni, SIM swapping o tentativi di phishing.
Autenticazione push mobile: come funziona e perché le banche la stanno adottando
L’autenticazione push nasce dalla necessità di creare un meccanismo di verifica più robusto e adatto ai modelli di rischio attuali. L’associazione univoca tra app, dispositivo e identità garantisce che ogni richiesta non possa essere replicata o manipolata da attori malevoli. Parallelamente, la possibilità di approvare un’operazione con un solo tocco elimina passaggi ridondanti e migliora la customer experience, un fattore sempre più decisivo nell'ambito dei servizi finanziari digitali.
 Guglielmo Sbano
La spinta normativa conferma l’urgenza del cambiamento. In Europa, PSD2 e gli standard di Strong Customer Authentication impongono l’utilizzo di sistemi multifattore basati su app; in India cresce l’adozione della biometria; negli Stati Uniti e in America Latina sono in corso test su passkey e notifiche push per contrastare il phishing. Anche la Central Bank of the UAE ha stabilito l’eliminazione degli OTP su canali non sicuri entro marzo 2026, accelerando una trasformazione già in atto.
Perché le banche stanno adottando questa tecnologia
L’applicazione delle notifiche push nel settore bancario è ampia e supporta una vasta gamma di esigenze operative. Le banche possono verificare in tempo reale la legittimità di un login effettuato da un nuovo dispositivo o da una posizione insolita, riducendo il rischio di accessi non autorizzati. I clienti possono inoltre autorizzare pagamenti e altre operazioni sensibili direttamente all’interno dell’app, visualizzando in modo chiaro tutti i dettagli della transazione—un approccio che migliora i tassi di completamento del 3D Secure e riduce le opportunità di frode.
 Guglielmo Sbano
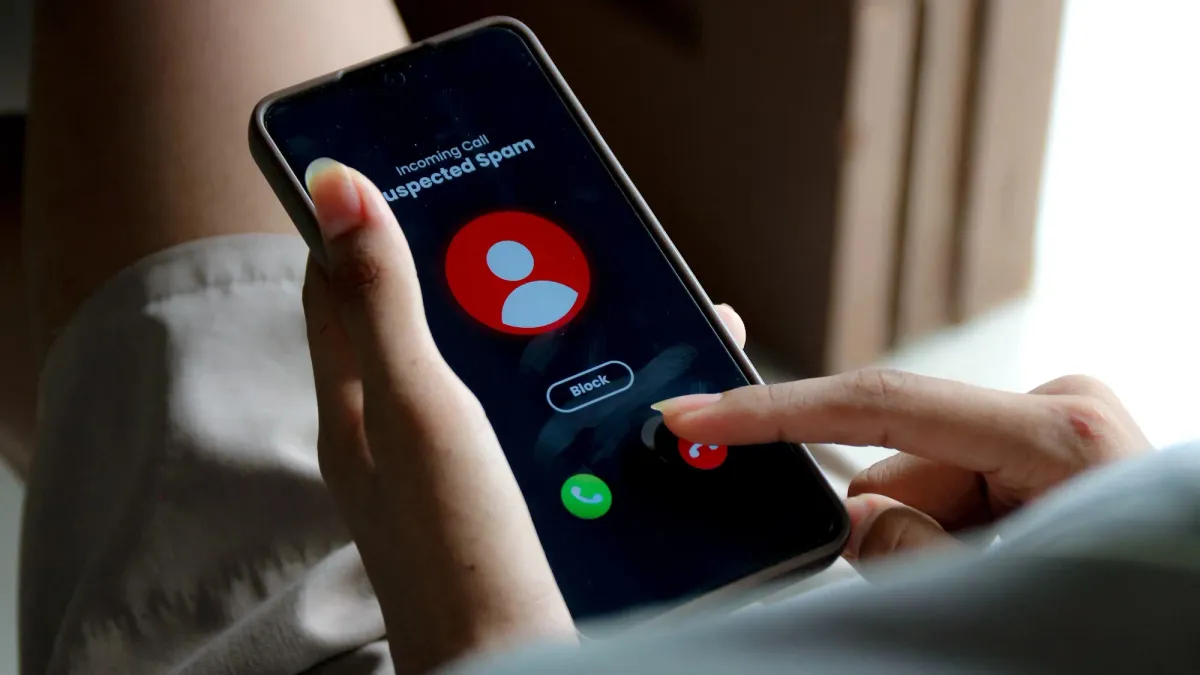
Quando viene rilevata un’attività potenzialmente fraudolenta, una notifica push consente ai clienti di confermare o bloccare immediatamente l’azione sospetta, contribuendo a ridurre i falsi positivi e a limitare eventuali perdite. Anche la registrazione di un nuovo dispositivo avviene in modo sicuro: l’attivazione viene confermata tramite un dispositivo già registrato, proteggendo le credenziali da utilizzi fraudolenti. Il risultato è un modello che rafforza la fiducia nelle interazioni digitali senza compromettere un’esperienza utente fluida.
“L’adozione dell’autenticazione push non è soltanto una scelta tecnologica: rappresenta un’evoluzione culturale, in cui sicurezza e semplicità devono procedere insieme per garantire continuità operativa, protezione e centralità delle persone", ha dichiarato Vittorio D’Alessio di Infobip.